CryptoLocker : comment supprimer ce rançongiciel
Sommaire7 sections
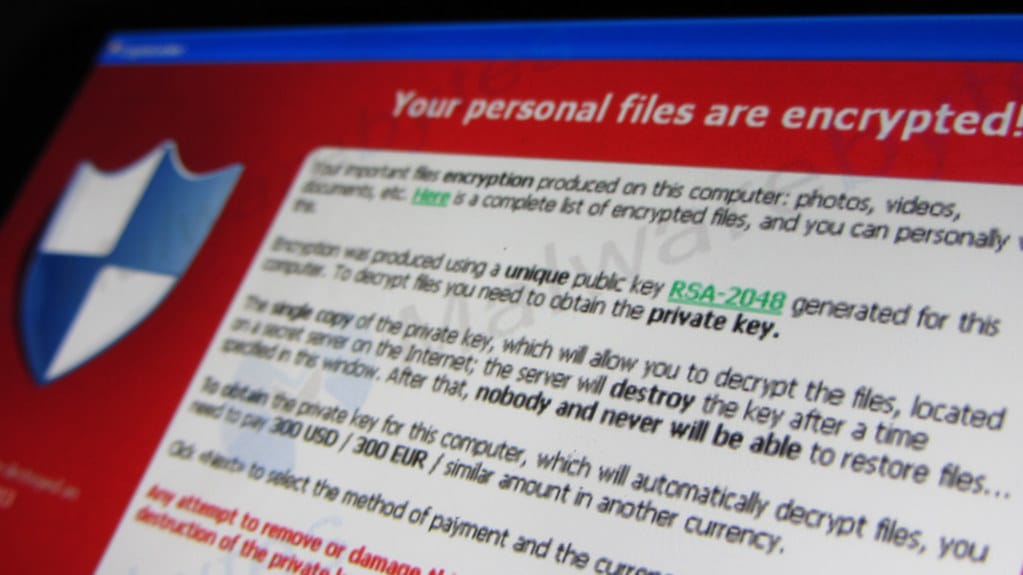
Un rançongiciel chiffre les fichiers d'un ordinateur puis exige de l'argent contre la clé qui permettrait de les récupérer. CryptoLocker, apparu en 2013, a popularisé ce principe à grande échelle, suivi de variantes comme CryptoWall ou Cryptodefense qui reprennent la même mécanique sous un autre nom. Certaines versions vont plus loin encore et bloquent l'accès complet à la machine tant qu'une clé de déblocage n'a pas été envoyée à la victime.
Comment le chiffrement des fichiers fonctionne
Une fois installé, le programme parcourt le disque et chiffre un grand nombre de documents bureautiques, photos, bases de données et fichiers de dessin, souvent en quelques minutes. Le mécanisme repose sur deux clés : une clé publique déposée sur l'ordinateur infecté, et une clé privée conservée sur un serveur distant contrôlé par les auteurs du programme. Sans cette seconde clé, impossible de récupérer les fichiers d'origine, quelle que soit la puissance de calcul dont on dispose.
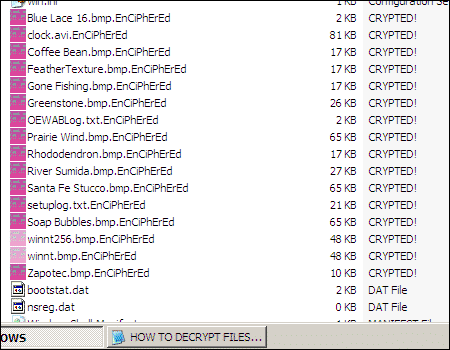
Un outil existe pour estimer l'ampleur des dégâts sur un poste déjà infecté, en dénombrant les fichiers concernés avant toute tentative de nettoyage.
Faut-il payer la rançon
Non, et cela reste vrai même quand le compte à rebours affiché à l'écran menace de supprimer définitivement la clé de déchiffrement. Une fois le délai passé, la clé privée associée à l'infection est réellement effacée des serveurs distants : payer dans l'urgence ne garantit donc rien au-delà de ce délai. Rien n'assure non plus que le programme, une fois la rançon versée, ne relance pas une autre infection ou un autre cheval de Troie sur la même machine.
Nettoyer l'ordinateur du logiciel malveillant
Vous pouvez télécharger le logiciel antivirus de Sophos, capable de repérer et de supprimer le programme actif sur la machine. Bitdefender propose un outil équivalent, conçu spécifiquement contre CryptoLocker et ses variantes. Ces outils suppriment le programme malveillant, mais ne déchiffrent pas les fichiers déjà touchés : nettoyer le système et récupérer les données restent deux opérations bien distinctes.
Récupérer ses fichiers après une infection
Un site indépendant, https://www.decryptcryptolocker.com/, fourni par Fox-IT InTELL et FireEye, propose depuis le 6 aout 2014 de décrypter gratuitement vos fichiers en envoyant un exemplaire chiffré accompagné de votre adresse email. Ce service récupère la clé privée liée à l'infection par CryptoLocker, sans garantie de fonctionner sur des variantes plus récentes comme CryptoWall ou Cryptodefense, qui n'utilisent pas nécessairement la même infrastructure.
En dehors de cette solution en ligne, méfiez-vous de tout service qui prétend vendre un savoir-faire de déchiffrement universel. Deux clés distinctes protègent chaque infection, une publique locale et une privée sur un serveur distant : sans la seconde, aucun prestataire ne peut légitimement déchiffrer vos fichiers, quel que soit le tarif annoncé.
Ce que peut faire un professionnel face à un poste infecté consiste surtout à restaurer les fichiers à un état antérieur à l'infection, soit via un utilitaire de récupération de fichiers supprimés, soit via une restauration système à une date antérieure. Un antivirus lancé en premier, avant toute tentative de restauration, écarte le risque de relancer le chiffrement sur les fichiers qu'on vient de récupérer.
Attention toutefois : certaines variantes scannent aussi les disques amovibles connectés à la machine. Ne branchez donc pas de sauvegarde externe avant d'être certain que l'infection a été complètement éliminée. Aucun antivirus ne déchiffre les fichiers déjà touchés, seule une restauration antérieure à l'infection le permet. Plusieurs méthodes de restauration système sont détaillées ici, selon la version de Windows installée.
Restaurer le système en mode sans échec
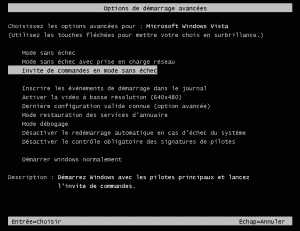
- Redémarrer l'ordinateur, puis tapoter sur la touche F8 avant l'apparition du logo Windows pour faire apparaître le menu de démarrage.
- Choisir l'option Invite de commandes en mode sans échec, puis valider avec la touche Entrée. Si le redémarrage en mode sans échec échoue, une procédure alternative existe selon la version de Windows.
- Une fois en mode sans échec, la restauration système peut être lancée depuis l'invite de commandes.
Le clic droit sur un fichier ou un dossier, puis le choix "restaurer les versions précédentes", récupère parfois une copie antérieure sans passer par toute cette procédure, quand la fonction de sauvegarde de Windows était active avant l'infection.
Se protéger avant la prochaine attaque
Garder ses logiciels à jour, antivirus compris, réduit fortement le risque d'infection initiale. Avast antivirus et le malware bytes antimalware couvrent deux angles complémentaires, l'un généraliste, l'autre spécialisé contre les rançongiciels et chevaux de Troie récents. Certains utilisateurs complètent leur protection avec l'antimalware d'Emisoft, une autre option reconnue dans ce domaine.
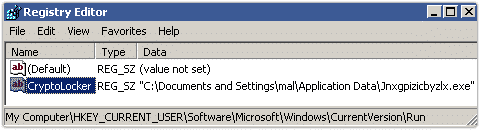
Ne cliquez jamais sur un lien envoyé par un inconnu, par email comme sur un réseau social : c'est le mode d'infection le plus courant pour ce type de logiciel malveillant. Empêcher l'exécution de fichiers exécutables dans les pièces jointes et dans certains dossiers temporaires de Windows limite aussi la propagation, un outil comme Cryptoprevent ajoutant automatiquement ce type d'exclusions. Naviguer sans protection active, ou en session administrateur en permanence, augmente également le risque qu'un cheval de Troie s'installe sans qu'on s'en aperçoive.
Ressources complémentaires sur le sujet
Pour approfondir la question, plusieurs analyses techniques et retours d'expérience restent disponibles en ligne, en français comme en anglais.
Ressources en français
Autres ressources en anglais
- http://www.bleepingcomputer.com/forums/t/506924/cryptolocker-hijack-program/
- http://krebsonsecurity.com/2013/11/how-to-avoid-cryptolocker-ransomware/#more-22877
- http://www.thirdtier.net/2013/10/cryptolocker-prevention-kit-updates/
- http://community.spiceworks.com/topic/396103-cryptolocker-prevention-kit-updated?bawac_force_nonce=2aa24adb49&page=2
- http://www.thirdtier.net/downloads/NewCryptolockerWarning.pdf
- https://nakedsecurity.sophos.com/2013/10/12/destructive-malware-cryptolocker-on-the-loose/
- https://nakedsecurity.sophos.com/2013/10/18/cryptolocker-ransomware-see-how-it-works-learn-about-prevention-cleanup-and-recovery/
- http://labs.bitdefender.com/2013/10/cryptolocker-ransomware-makes-a-bitcoin-wallet-per-victim/
- http://www.zataz.com/dans-la-peau-dun-ransomware/
Un poste correctement sauvegardé, avec des copies régulières stockées hors ligne ou déconnectées après chaque sauvegarde, reste la meilleure assurance contre ce type d'attaque : même en cas d'infection complète, les fichiers importants se retrouvent en quelques minutes, sans négociation ni paiement d'aucune sorte.
Résumer cet article avec :
Partager :